Diagnoza
Sprawdzamy pliki WordPressa, wtyczek i motywu, bazę danych oraz logi serwera. Ustalamy, którędy wszedł atak.
WooCommerce
Przekierowania na obce strony, ostrzeżenie Google albo podejrzane płatności? Usuwamy złośliwy kod, zamykamy lukę, przez którą wszedł, zabezpieczamy sklep i zostawiamy raport.
Czyszczenie zhakowanego sklepu kosztuje od 800 zł netto. Przy aktywnym ataku najszybciej przez telefon.
Kontekst
Według raportu Patchstack State of WordPress Security in 2026 w 2025 roku wykryto 11 334 nowe podatności w ekosystemie WordPress, z czego 91% we wtyczkach. To dane globalne.
Dlatego przy czyszczeniu nie kończymy na usunięciu kodu. Szukamy wtyczki albo motywu, przez który doszło do ataku, i zamykamy tę lukę.
Objawy
Zakres
Ten sam zakres co przy sklepach PrestaShop. Jednorazowe zlecenie z raportem.
Sprawdzamy pliki WordPressa, wtyczek i motywu, bazę danych oraz logi serwera. Ustalamy, którędy wszedł atak.
Usuwamy wstrzyknięty kod, podejrzane pliki i konta administratorów, które nie powinny istnieć.
Aktualizujemy albo wymieniamy wtyczkę lub motyw, przez który doszło do ataku.
Zmieniamy hasła i klucze, porządkujemy uprawnienia i zostawiamy raport z tego, co znaleźliśmy i co zalecamy dalej.
Proces
01
Zgłoszenie
Zadzwoń albo napisz, co widzisz. Wystarczy adres sklepu.
02
Kopia i diagnoza
Robimy kopię obecnego stanu i ustalamy, którędy wszedł atak.
03
Czyszczenie i łatanie
Usuwamy złośliwy kod, zamykamy lukę i sprawdzamy, czy płatności i formularze działają.
04
Raport
Przekazujemy raport i listę zaleceń na przyszłość.
Sklep jest czysty, ale dalej działa wolno? Zobacz, jak przyspieszamy WooCommerce i kiedy proponujemy migrację na PrestaShop.
Naprawić czy przenieśćUsługi
Od szybkiego startu i audytów, po migracje, integracje ERP i moduły. Zobacz, w czym jeszcze możemy pomóc Twojemu sklepowi.
Najpierw 4 pytania, czy w ogóle potrzebujesz własnego sklepu. Jeśli tak, Sklep Start w 14 dni od 2800 zł netto z importem do 500 produktów.
wdrożenie prestashop
Szczegóły oferty
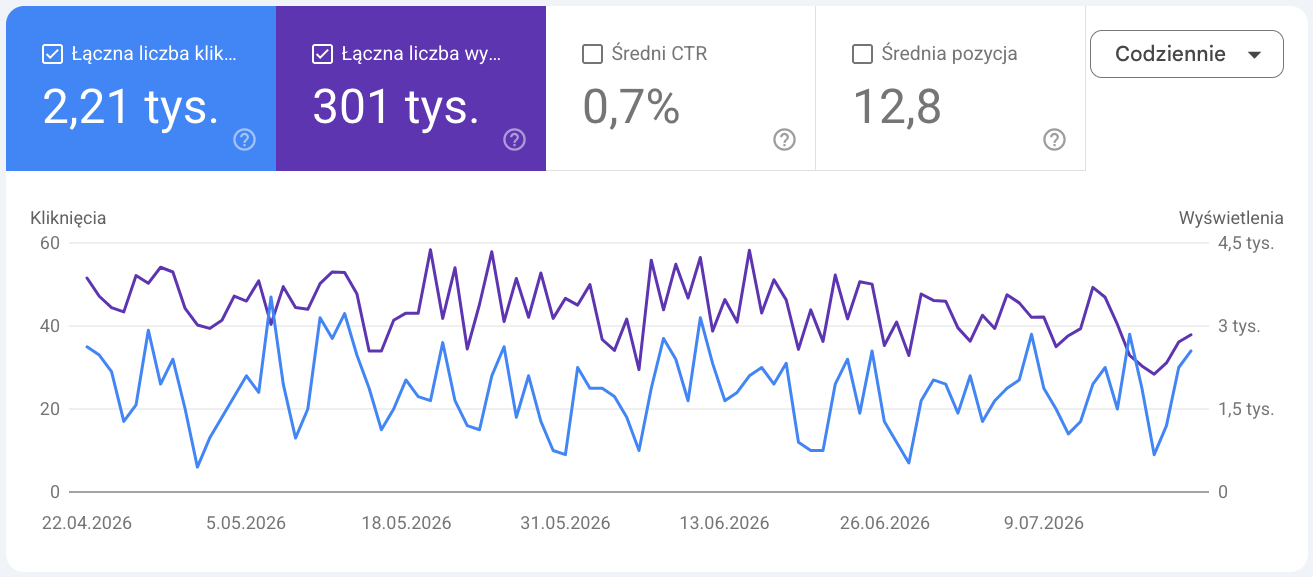
Twój sklep działa wolno lub generuje błędy? Zaczynamy od bezpłatnego przeglądu i planu. Płatne jest wdrożenie poprawek, bez długoterminowej umowy.
optymalizacja prestashop
Szczegóły oferty
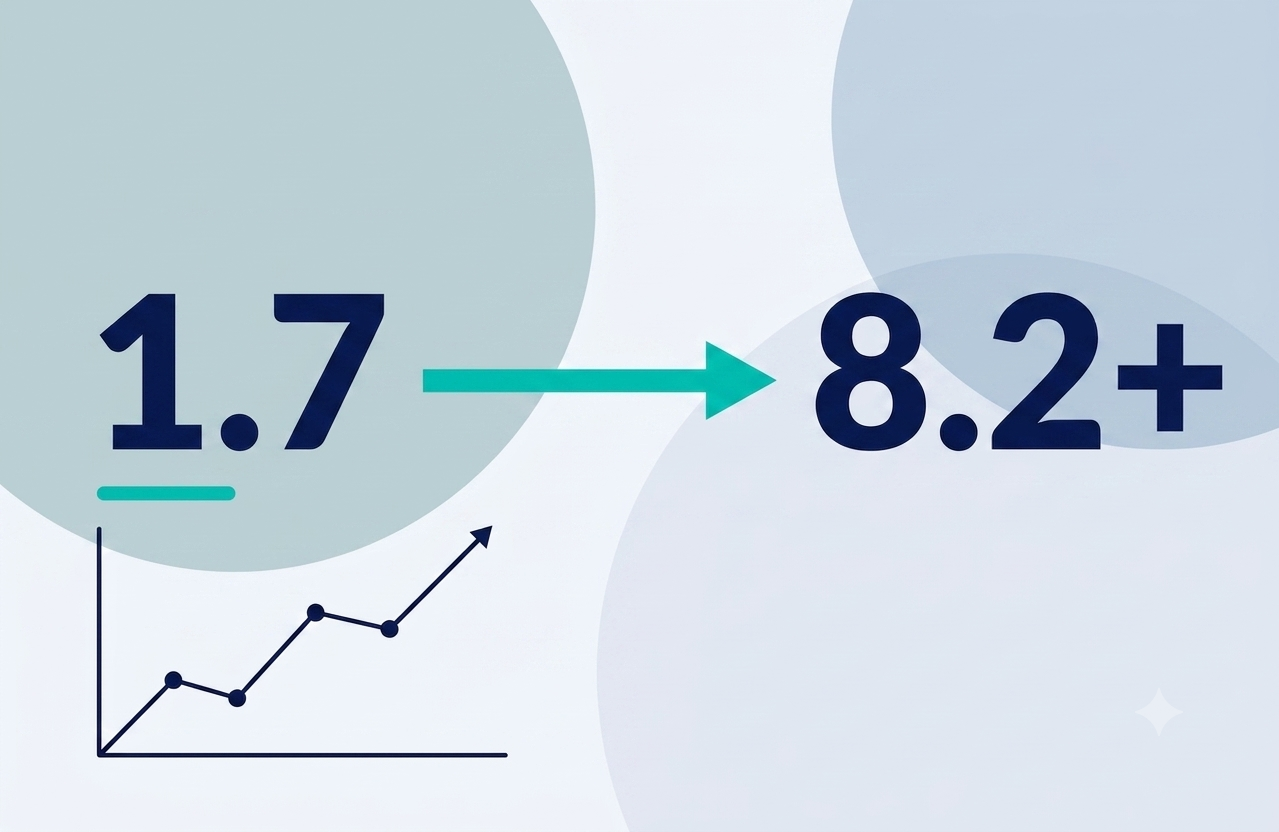
Sklep na 1.7 albo 8? Przenosimy go na wersję 9 na kopii, testujemy moduły i przepinamy w nocy, z planem powrotu. Od 2000 zł netto.
migracja prestashop
Szczegóły oferty
Kontakt
Opisz, co widzisz, i podaj adres sklepu. Przy aktywnym ataku zadzwoń.
Jak pracujemy
Audyt sklepu
Bezpłatna rozmowa o sklepie, celach i priorytetach.
Analiza techniczna
Przegląd techniczny: wersje, moduły, wydajność i logi.
Podsumowanie
Raport w prostym języku z priorytetami działań.
Decyzja
Ty decydujesz, czy i jak idziemy dalej, bez presji.